ما هو التحقق متعدد العوامل وأهميته 2026
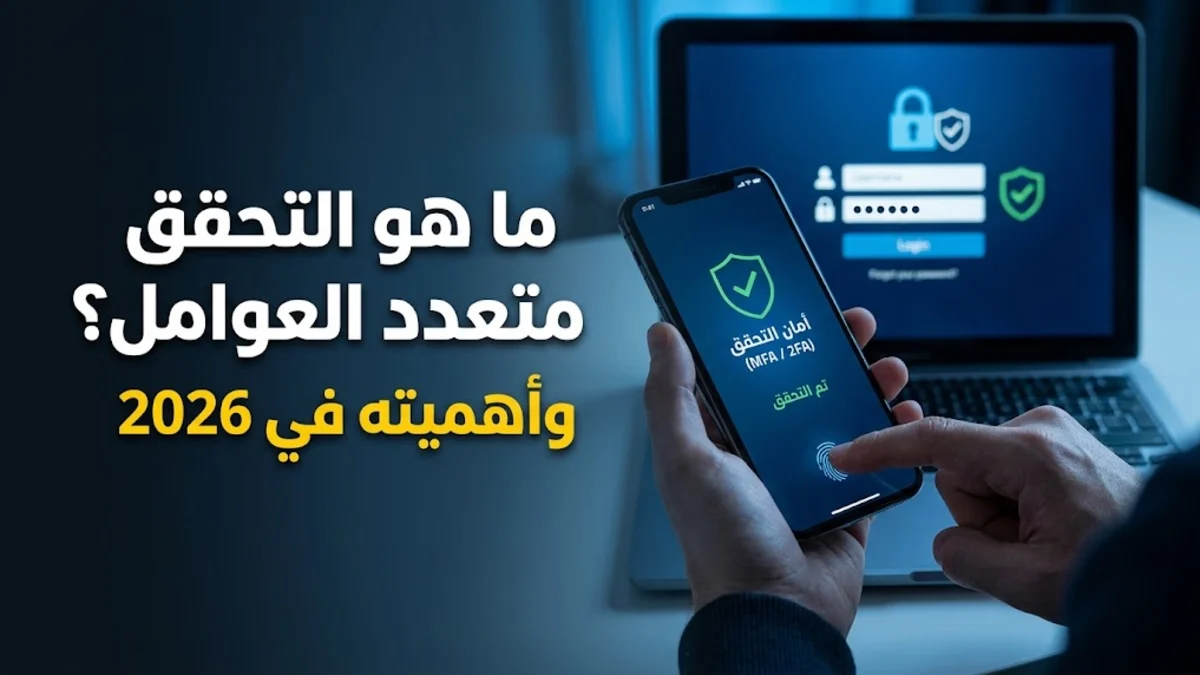
يعد التحقق متعدد العوامل والمعروف اختصاراً باسم MFA أحد أهم الأدوات الأمنية الحديثة المستخدمة لحماية البيانات والحسابات الشخصية من الوصول غير المصرح به. في ظل تزايد الهجمات الإلكترونية وطرق سرقة كلمات المرور التقليدية، لم تعد كلمة المرور وحدها كافية لتأمين الحسابات الحساسة على الإنترنت.
تعتمد هذه التقنية الأمنية على طلب أكثر من وسيلة إثبات هوية قبل السماح للمستخدم بالدخول إلى حسابه، مما يضيف طبقة حماية إضافية تصعب على المخترقين تجاوزها حتى في حال معرفتهم لكلمة المرور الأساسية.
ما هو التحقق متعدد العوامل وكيف يعمل؟
يعتبر التحقق متعدد العوامل نظام أمان رقمي يتطلب من المستخدم تقديم عاملين أو أكثر من عوامل المصادقة المختلفة للتحقق من هويته قبل منح حق الوصول إلى النظام أو الحساب. تعتمد الفكرة الأساسية على دمج أكثر من نوع من أنواع الإثبات لتأكيد أن الشخص الذي يحاول تسجيل الدخول هو صاحب الحساب الشرعي حقاً وليس شخصاً آخر انتحل هويته الرقمية.
عند تفعيل هذه الميزة في أي منصة، لن يقتصر الأمر على إدخال كلمة المرور Password فقط، بل سيُطلب منك إدخال رمز مؤقت يُرسل إلى هاتفك، أو تأكيد الطلب عبر تطبيق مصادقة Authenticator App، أو استخدام إحدى بصمات البيومتريك مثل بصمة الإصبع Fingerprint أو التعرف على الوجه Facial Recognition. هذا الدمج المتطور يجعل عملية الاختراق شبه مستحيلة مقارنة بالطرق التقليدية القديمة.
العوامل الأساسية المستخدمة في نظام المصادقة
لكي يتم تصنيف نظام أمان معين على أنه متعدد العوامل، يجب أن يدمج بين عنصرين مختلفين على الأقل من الفئات الثلاث الأساسية للمصادقة المعتمدة عالمياً. الفئة الأولى هي ما تعرفه Knowledge Factor، وتتضمن كلمات المرور Password وأسئلة الأمان والرموز السرية التي يحتفظ بها المستخدم في ذهنه فقط دون مشاركتها مع أي شخص آخر.
الفئة الثانية هي ما تمتلكه Possession Factor، وتتعلق بالأجهزة أو العناصر المادية التي يمتلكها المستخدم مثل الهاتف الذكي Smartphone، أو مفتاح الأمان المادي Security Key، أو البطاقات الذكية Smart Cards التي تستقبل رموز التحقق. أما الفئة الثالثة فهي ما تملكه أو ما أنت عليه Inherence Factor، وتخص الخصائص الحيوية البيومترية مثل بصمة الإصبع Fingerprint، بصمة الوجه Face ID، أو نبرة الصوت، وهي عوامل فريدة يصعب للغاية تزويرها أو تقليدها من قبل الجهات الخبيثة.
أهمية التحقق متعدد العوامل في حماية الحسابات
تلعب تقنية التحقق متعدد العوامل دوراً محورياً في صد الهجمات السيبرانية الشائعة مثل هجمات التصيد الاحتيالي Phishing attacks وتخمين كلمات المرور Brute-force attacks. حتى إذا نجح المهاجمون في الحصول على كلمة المرور الخاصة بك بطريقة أو بأخرى، فل لن يتمكنوا من الدخول إلى حسابك لأنهم لا يملكون العامل الثاني المطلوب، مثل الرمز المؤقت على هاتفك أو مفتاح الأمان المادي الخاص بك.
تساهم هذه الحماية الإضافية في تقليل نسبة اختراق الحسابات الشخصية والcorporate accounts بشكل جذري، مما يمنح الأفراد والشركات راحة البال والثقة الكاملة عند التعامل مع البيانات الحساسة والمعلومات المالية على شبكة الإنترنت. لهذا السبب توصي جميع المؤسسات الأمنية العالمية بضرورة تفعيل هذه الميزة في كافة الحسابات المتاحة.
الفرق بين التحقق بخطوتين والتحقق متعدد العوامل
يخلط الكثير من المستخدمين بين مصطلح التحقق بخطوتين Two-Step Verification ومصطلح التحقق متعدد العوامل Multi-Factor Authentication رغم وجود فروق دقيقة بينهما. التحقق بخطوتين هو نوع فرعي ومحدد من التحقق متعدد العوامل، حيث يتطلب دائماً استخدام خطوتين متتاليتين لإتمام عملية تسجيل الدخول بنجاح، بغض النظر عن طبيعة هاتين الخطوتين المستخدمتين في العملية.
بينما يشمل التحقق متعدد العوامل استخدام خطوتين أو أكثر من فئات مختلفة تماماً، وقد يتطلب في بعض الأنظمة المتقدمة ثلاثة عوامل أمان أو أكثر بناءً على مستوى الخطورة والسرية للبيانات المطلوبة. إذن، كل تحقق بخطوتين هو نظام متعدد عوامل، ولكن ليس كل نظام متعدد عوامل يقتصر بالضرورة على خطوتين فقط، بل قد يكون أكثر تعقيداً وأماناً حسب الحاجة التقنية المطلوبة.
أنواع وسائل المصادقة شائعة الاستخدام
تتنوع الوسائل المستخدمة لتوفير العامل الثاني في أنظمة الأمان لتناسب مختلف تفضيلات المستخدمين والأجهزة المتاحة لديهم حالياً. من أبرز هذه الوسائل وأكثرها انتشاراً هي رموز الرسائل النصية القصيرة SMS Codes، ورغم سهولة استخدامها إلا أنها تعتبر أقل أماناً مقارنة بالبدائل الأخرى بسبب احتمالية اعتراضها عبر هجمات تبديل شرائح الاتصال SIM Swapping Attacks.
البديل الأكثر أماناً يتمثل في استخدام تطبيقات المصادقة المخصصة مثل Google Authenticator أو Microsoft Authenticator، والتي تولد رموزاً مؤقتة متغيرة كل ثلاثين ثانية دون الحاجة لشبكة اتصال إنترنت. كما توجد مفاتيح الأمان المادية مثل YubiKey، وهي أجهزة صغيرة تُربط بالحاسوب أو الهاتف عبر منفذ USB أو تقنية NFC وتعتبر الحصن الأمني الأقوى ضد محاولات الاختراق الحديثة.
أفضل الممارسات لتفعيل واستخدام الأمان المتعدد
لضمان الاستفادة القصوى من ميزات التحقق متعدد العوامل، يجب اتباع مجموعة من الممارسات الأمنية الصحيحة والابتعاد عن الأخطاء الشائعة. أولى هذه النصائح هي تجنب الاعتماد على رسائل النص القصيرة SMS قدر الإمكان، والاعتماد بدلاً من ذلك على تطبيقات المصادقة المتطورة أو مفاتيح الأمان المادية نظراً لمستوى تشفيرها العالي وحمايتها المتفوقة ضد الهجمات الرقمية.
كما يُنصح بشدة الاحتفاظ برموز الاسترداد الاحتياطية Backup Codes في مكان آمن وخارج الجهاز الأساسي، وذلك لضمان عدم فقدان الوصول إلى حسابك نهائياً في حال ضياع هاتفك أو تعطل تطبيق المصادقة لديك. وأخيراً، احرص دائماً على تحديث بيانات الاتصال الخاصة بك وتفعيل خيارات الاسترداد المتعددة لتفادي أي مواقف حرجة أثناء محاولة تسجيل الدخول في المستقبل.
الخلاصة
يعد التحقق متعدد العوامل درع الحماية الأساسي لكافة حساباتك الرقمية في العصر الحالي، حيث يمنحك طمأنينة كاملة ويحبط معظم محاولات الاختراق الخبيثة. احرص على تفعيله في كل خدماتك الحساسة اليوم قبل tomorrow.
أسئلة شائعة
ما هو التحقق متعدد العوامل باختصار؟
هو نظام أمني يطلب منك إدخال أكثر من وسيلة إثبات هوية قبل السماح لك بالدخول إلى حسابك.
هل كلمة المرور وحدها كافية لحماية الحسابات؟
لا، فكلمات المرور عرضة للسرقة والتخمين، لذا يجب دعمها بوسائل أمان إضافية.
ما هو الفرق بين رسائل SMS وتطبيقات المصادقة؟
تطبيقات المصادقة أكثر أماناً لأنها تولد رموزاً محلية متغيرة، بينما رسائل SMS عرضة للاعتراض.
ماذا تفعل إذا فقدت هاتفك الذي يحتوي على تطبيق المصادقة؟
يمكنك استخدام رموز الاسترداد الاحتياطية التي تحتفظ بها مسبقاً لاستعادة حسابك بأمان.